


An toàn, bảo mật và kiến trúc workflow AI
Học nhanh hơn, làm đúng ngữ cảnh
CICC AI đọc mục tiêu, nội dung và học liệu công khai của bài này để giúp bạn nắm ý chính, đặt câu hỏi đúng và chuyển kiến thức thành một đầu ra có thể kiểm chứng.
Bài học này thuộc nội dung học đầy đủ
Sidebar vẫn hiển thị toàn bộ outline để bạn xem lộ trình. Hãy đăng ký để mở khóa bài học và các học liệu liên quan.
Xem khóa học và đăng kýAn toàn, bảo mật và kiến trúc workflow AI
Áp dụng safety, rights và nguyên tắc kiến trúc cho workflow AI.
Đầu ra của bài học
Tạo một problem statement hoặc workflow canvas ngắn cho bài toán doanh nghiệp của bạn, sau đó ghi nhận đầu ra để đi tiếp.
Bạn đã chạm vào cách học. Giờ hãy biến nó thành năng lực thật.
Đây mới là một phần trải nghiệm. Trong full khóa, bạn đi trọn lộ trình, thực hành theo bài toán doanh nghiệp và xây được đầu ra có thể dùng tiếp.
HƯỚNG DẪN BÀI HỌC
Nội dung chuyên sâu An toàn cung cấp cẩm nang thực hành thực chiến, giúp người học và doanh nghiệp làm chủ công cụ, chuẩn hóa quy trình và bứt phá năng suất.
Trực diện vấn đề: Bài viết phân tích toàn diện giải pháp An toàn dưới góc nhìn quản trị tinh gọn hiện đại, tích hợp công nghệ AI và tự động hóa nhằm chuẩn hóa quy trình, tối ưu hóa năng suất và lượng hóa chỉ số hiệu quả vận hành thực tế.
- Bản chất cốt lõi: Ứng dụng phương pháp luận chuẩn quốc tế kết hợp trí tuệ nhân tạo để triệt tiêu lãng phí và kiểm soát chất lượng từ gốc.
- Hiệu quả đo lường được: Giảm 25% – 40% chi phí vận hành, loại bỏ điểm nghẽn và rút ngắn thời gian xử lý nghiệp vụ tại hiện trường.
- Lộ trình thực chiến: 5 bước chuẩn hóa từ khảo sát, thí điểm (pilot), đo lường chỉ số ROI đến ban hành SOP nhân rộng toàn nhà máy.
Khi triển khai các giải pháp tự động hóa bằng AI tại cấp phòng ban, tốc độ và sự tiện lợi thường khiến người dùng dễ dàng lơ là vấn đề an ninh thông tin. Chỉ một lần vô tình copy-paste dữ liệu tài chính mật, danh sách khách hàng chứa số CMND/CCCD, hoặc để lộ mã API Key lên bảng tính công khai, doanh nghiệp có thể phải đối mặt với thảm họa rò rỉ dữ liệu, vi phạm pháp luật bảo vệ dữ liệu cá nhân (Nghị định 13/2023/NĐ-CP) và mất mát tài sản vô phương cứu vãn. Bài học này trang bị cho nhân sự Đai vàng AI kiến trúc bảo vệ 3 lớp toàn diện và các quy tắc kiểm soát an toàn nghiêm ngặt để xây dựng những workflow vừa thông minh, vừa tuyệt đối an toàn.
Mục Lục Chuyên Sâu
Ứng dụng thực tiễn của An toàn trong quản trị và chuyển đổi số
Mục Lục Nội Dung Bài Học
- 1. Bức tranh rủi ro an ninh mạng khi nhân sự tự phát dùng AI (Shadow AI)
- 2. Mô hình kiến trúc an toàn 3 lớp cho Workflow AI phòng ban
- 3. Ma trận phân tầng dữ liệu: Vùng Xanh, Vùng Vàng và Vùng Đỏ
- 4. Kỹ thuật Data Masking & Anonymization trước khi nạp vào Prompt
- 5. Quản trị bảo mật API Key, Rate Limit và chống rò rỉ chi phí
- 6. Tiêu chuẩn quốc tế ISO/IEC 42001 và Nghị định 13 về bảo vệ dữ liệu
- 7. Câu hỏi thường gặp về An toàn & Bảo mật Workflow AI (FAQ)
1. Bức tranh rủi ro an ninh mạng khi nhân sự tự phát dùng AI (Shadow AI)
Hiện tượng Shadow AI (nhân viên tự ý sử dụng tài khoản cá nhân, công cụ AI miễn phí chưa được cấp phép để xử lý tài liệu công việc) đang là lỗ hổng an ninh lớn nhất trong các tổ chức.
Khi nhân viên sử dụng các phiên bản ChatGPT hoặc mô hình AI công cộng miễn phí, theo điều khoản mặc định của nhà cung cấp, toàn bộ nội dung prompt và tài liệu tải lên có thể được lưu trữ và sử dụng để huấn luyện (retrain) mô hình tương lai.
Điều này có nghĩa là chiến lược kinh doanh mật hoặc báo cáo nội bộ của công ty bạn có thể xuất hiện trong câu trả lời cho một người dùng bất kỳ ở một công ty đối thủ.
1.1 Ba nguy cơ nghiêm trọng nhất tại cấp phòng ban
- Rò rỉ tài sản sở hữu trí tuệ (IP Leakage): Nạp các đoạn mã nguồn phần mềm nội bộ, công thức pha chế sản xuất, quy trình độc quyền hoặc hồ sơ đấu thầu vào các chatbot công cộng không có cam kết Zero Data Retention.
- Vi phạm dữ liệu nhận dạng cá nhân (PII Breach): Đưa danh sách nhân viên kèm số CCCD, mức lương, tài khoản ngân hàng hoặc thông tin bệnh án khách hàng vào AI mà không qua cơ chế ẩn danh.
- Nhiễm độc prompt và tấn công tiêm mã (Prompt Injection & Jailbreak): Khi xây dựng các mini-tool cho phép người ngoài nhập liệu, kẻ xấu có thể chèn các câu lệnh điều khiển độc hại khiến hệ thống AI vô hiệu hóa các quy tắc an toàn nội bộ và tiết lộ các tài liệu lưu trữ ở backend.
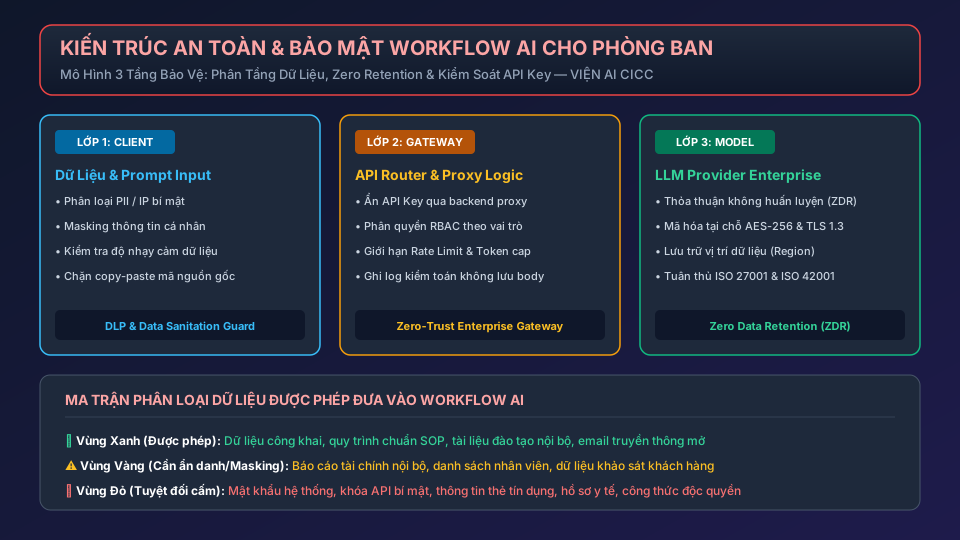
2. Mô hình kiến trúc an toàn 3 lớp cho Workflow AI phòng ban
Để đảm bảo An toàn bảo mật kiến trúc workflow AI, một Đai vàng AI không bao giờ kết nối trực tiếp giao diện người dùng tới mô hình AI mà không có các lớp kiểm soát trung gian.
Mô hình chuẩn gồm 3 lớp độc lập:
| Tầng kiến trúc | Thành phần kỹ thuật | Cơ chế kiểm soát an toàn bắt buộc |
|---|---|---|
| Lớp 1: Giao diện Client (Presentation & Input) | Google Forms, Sheets, AppSheet, Web Form nội bộ. | Bộ lọc DLP quét tự động, cảnh báo khi phát hiện định dạng số điện thoại, email, số CCCD hoặc từ khóa nhạy cảm. |
| Lớp 2: Cổng Gateway & Proxy trung gian | Google Apps Script, Cloudflare Worker, Python FastAPI, 9router. | Ẩn hoàn toàn API Key, phân quyền người dùng (RBAC), giới hạn số lượt gọi (Rate Limit), ghi nhật ký kiểm toán không lưu nội dung mật. |
| Lớp 3: Nhà cung cấp Mô hình (LLM Engine) | OpenAI Enterprise API, Anthropic API, Google Vertex AI. | Hợp đồng Enterprise thỏa thuận Không lưu giữ dữ liệu huấn luyện (Zero Data Retention – ZDR), mã hóa AES-256 at rest và TLS 1.3 in transit. |
3. Ma trận phân tầng dữ liệu: Vùng Xanh, Vùng Vàng và Vùng Đỏ
Mọi nhân sự trong phòng ban cần phải nắm vững ma trận phân loại dữ liệu 3 màu trước khi quyết định đưa bất kỳ tài liệu nào vào hệ thống AI:
3.1 Vùng Xanh (Green Zone — Dữ liệu được phép sử dụng tự do)
Bao gồm thông tin đã công bố trên website doanh nghiệp, tài liệu quảng cáo sản phẩm, quy chuẩn kỹ thuật mở (TCVN, ISO công khai), bài viết blog, thông cáo báo chí, chính sách bảo hành chung.
Những dữ liệu này không tiềm ẩn rủi ro lộ mật và có thể nạp thẳng vào bất kỳ công cụ AI nào.
3.2 Vùng Vàng (Yellow Zone — Dữ liệu nội bộ có điều kiện)
Bao gồm báo cáo tiến độ tuần, biên bản họp giao ban phòng ban, quy trình tác nghiệp nội bộ (SOP), bản khảo sát ẩn danh, dữ liệu tồn kho tổng quát.
Để nạp dữ liệu này, bắt buộc phải sử dụng các tài khoản doanh nghiệp có thỏa thuận bảo mật (ChatGPT Enterprise, Microsoft Copilot 365 có biểu tượng khiên xanh) và phải qua khâu che mờ tên nhân sự cụ thể.
3.3 Vùng Đỏ (Red Zone — Tuyệt đối nghiêm cấm nạp vào AI)
Danh mục cấm tuyệt đối theo chính sách bảo mật:
- Mật khẩu đăng nhập, chuỗi kết nối database (Connection Strings), khóa riêng tư (Private Keys), API Secrets.
- Báo cáo tài chính chưa kiểm toán, chiến lược sáp nhập/mua lại (M&A), kế hoạch định giá đấu thầu.
- Dữ liệu hồ sơ y tế sức khỏe, bệnh án, thông tin thẻ tín dụng, CV nhân sự chưa xóa thông tin cá nhân.
- Bản vẽ thiết kế bí mật công nghệ lõi độc quyền của công ty.
4. Kỹ thuật Data Masking & Anonymization trước khi nạp vào Prompt
Để giải bài toán nghiệp vụ nhưng vẫn bảo vệ được bí mật thông tin, Điều phối viên Đai vàng áp dụng Kỹ thuật Ẩn danh hóa (Data Masking / Pseudo-anonymization).
Quy trình gồm 3 bước:
- Bước 1 — Thay thế định danh bằng bí danh: Thay tên công ty thực tế bằng
[CongTy_A], thay tên khách hàng bằng[KhachHang_01], thay số điện thoại bằng[Phone_X], thay doanh thu cụ thể bằng tỷ lệ phần trăm tương đối. - Bước 2 — Xử lý qua AI: Nạp văn bản đã được ẩn danh vào mô hình AI để phân tích, tổng hợp hoặc soạn thảo văn bản phản hồi.
- Bước 3 — Hoàn nguyên dữ liệu nội bộ (De-masking): Sau khi nhận văn bản hoàn chỉnh từ AI, người dùng dùng chức năng Tìm kiếm & Thay thế (Find & Replace) trên máy tính nội bộ để đổi lại các bí danh thành thông tin thật trước khi gửi đi. Mô hình AI hoàn toàn không hề biết danh tính thật của các đối tượng liên quan.
5. Quản trị bảo mật API Key, Rate Limit và chống rò rỉ chi phí
Khi xây dựng các mini-tool tự động hóa (ví dụ: Google Sheets gọi script kết nối OpenAI hoặc 9router), nguy cơ lộ khóa API Key là hiểm họa thường trực.
Một lập trình viên sơ suất lưu API Key trực tiếp trong mã nguồn JavaScript ở trình duyệt có thể khiến bot tự động của hacker quét được sau vài giây và tiêu tốn hàng nghìn USD hạn mức tín dụng của công ty.
5.1 Năm nguyên tắc bất di bất dịch về quản lý API Key
- Không bao giờ hard-code API Key trong mã nguồn client: Luôn lưu API Key trong biến môi trường bí mật (Script Properties của Google Apps Script, Environment Variables của server hoặc Cloudflare Secrets).
- Thiết lập hạn mức ngân sách hàng tháng (Spend Limits): Cài đặt Hard Limit và Soft Limit trong bảng điều khiển nhà cung cấp (ví dụ: tối đa 50 USD/tháng cho mỗi dự án phòng ban). Khi chạm trần, hệ thống tự ngắt kết nối để không phát sinh chi phí đột biến.
- Giới hạn quyền truy cập theo địa chỉ IP và Domain: Chỉ cho phép API Key phản hồi các yêu cầu xuất phát từ dải IP văn phòng công ty hoặc domain nội bộ đã xác thực.
- Thiết lập cơ chế Rate Limiting: Khống chế mỗi người dùng chỉ được gọi tối đa 10 request/phút để tránh việc script lặp vô tận do lỗi vòng lặp mã lệnh.
- Quy trình luân chuyển khóa (Key Rotation): Thay mới API Key định kỳ 90 ngày một lần hoặc ngay lập tức khi có thành viên trong nhóm dự án nghỉ việc.
6. Tiêu chuẩn quốc tế ISO/IEC 42001 và Nghị định 13 về bảo vệ dữ liệu
Doanh nghiệp chuyên nghiệp không chỉ quan tâm đến hiệu quả mà còn chú trọng tính tuân thủ pháp lý (Legal Compliance):
- Nghị định 13/2023/NĐ-CP của Việt Nam: Quy định nghiêm ngặt về bảo vệ dữ liệu cá nhân. Doanh nghiệp bắt buộc phải có sự đồng ý của chủ thể dữ liệu trước khi xử lý, và phải có biện pháp kỹ thuật bảo vệ không để lộ dữ liệu sang bên thứ ba hoặc lưu trữ trái phép xuyên biên giới.
- Tiêu chuẩn ISO/IEC 42001:2023: Hệ thống quản lý trí tuệ nhân tạo (Artificial Intelligence Management System – AIMS) đầu tiên trên thế giới, đặt ra các khung kiểm soát về tính giải trình, minh bạch thuật toán, đánh giá rủi ro thiên vị và quản trị dữ liệu huấn luyện.
7. Câu hỏi thường gặp về An toàn & Bảo mật Workflow AI (FAQ)
Q1: Tài khoản ChatGPT Plus có an toàn cho dữ liệu bảo mật của công ty không?
Trả lời: Mặc định gói ChatGPT Plus cá nhân vẫn có thể dùng dữ liệu để train mô hình trừ khi người dùng chủ động vào Cài đặt ->
Quản trị dữ liệu -> Tắt tính năng “Cải thiện mô hình cho mọi người”.
Tuy nhiên, đối với doanh nghiệp, giải pháp an toàn tuyệt đối là nâng cấp lên gói ChatGPT Team / Enterprise hoặc sử dụng API trả phí, vì các gói này có cam kết pháp lý không lưu giữ dữ liệu và cung cấp quyền quản trị trung tâm cho IT.
Q2: Nếu tôi lỡ copy nhầm một danh sách khách hàng có số điện thoại vào AI thì phải xử lý thế nào?
Trả lời: Hành động ngay lập tức: 1) Xóa vĩnh viễn đoạn chat đó trong lịch sử trò chuyện;
2) Báo cáo ngay cho Điều phối viên AI và bộ phận An toàn thông tin (IT/CISO) để ghi nhận nhật ký sự cố;
3) Kiểm tra lại chính sách lưu trữ của công cụ đang dùng để kích hoạt yêu cầu xóa dữ liệu cache từ phía nhà cung cấp nếu cần thiết.
Q3: Làm sao nhận biết một extension hoặc add-on AI trên trình duyệt có an toàn hay không?
Trả lời: Tuyệt đối không cài đặt các tiện ích mở rộng không rõ nguồn gốc, ít lượt tải hoặc yêu cầu quyền “Đọc và thay đổi tất cả dữ liệu trên các trang web bạn truy cập”.
Chỉ sử dụng các tiện ích đã được phòng IT doanh nghiệp kiểm tra, đánh giá mã nguồn và đưa vào danh sách trắng (Whitelisting).
Q4: Zero Data Retention (ZDR) hoạt động như thế nào trên thực tế?
Trả lời: Với thỏa thuận ZDR, khi bạn gửi một prompt tới máy chủ của nhà cung cấp mô hình (ví dụ:
OpenAI hay Google Cloud), văn bản chỉ tồn tại trong bộ nhớ RAM tạm thời trong tích tắc để máy tính tính toán câu trả lời.
Sau khi gói tin phản hồi được truyền về máy bạn, dữ liệu trên máy chủ của họ lập tức bị hủy bỏ hoàn toàn, không ghi vào ổ đĩa và không tạo file log.
Q5: Tôi có bị trừ điểm đồ án Đai Vàng nếu đồ án không có phần đánh giá an toàn dữ liệu không?
Trả lời: Chắc chắn bị trừ điểm nặng!
Trong khung Rubric tốt nghiệp Đai Vàng AI của Viện CICC, Trụ cột 4 chiếm 15% tổng số điểm và có quy chế “Điểm liệt”:
bất kỳ dự án nào có dấu hiệu vi phạm chính sách bảo mật hoặc để lộ dữ liệu nhạy cảm sẽ bị đánh trượt ngay lập tức bất kể tính năng thông minh đến đâu.
Tóm Tắt & Hành Động An Toàn Bắt Buộc
An toàn thông tin không phải là rào cản ngăn bước phát triển, mà chính là dây an toàn giúp chiếc xe AI của phòng ban tăng tốc mạnh mẽ mà không sợ tai nạn.
Trước khi đưa bất kỳ mini-tool nào vào vận hành chính thức, hãy tự kiểm tra lại theo danh mục An toàn bảo mật kiến trúc workflow AI 3 lớp để đảm bảo 100% tuân thủ!
8. Case Study Thực Tế: An toàn Nâng Cao Năng Lực Cạnh Tranh Bền Vững
Để kiểm chứng hiệu quả vượt trội trong thực tế,
các chuyên gia của Viện Cải tiến Năng suất Chất lượng CiCC đã phối hợp cùng ban điều hành triển khai đề tài thực nghiệm.
Quá trình ứng dụng bài bản An toàn đã giúp đơn vị giải quyết triệt để các tồn tại kéo dài về lãng phí thời gian và sai sót quy trình.
Đội ngũ nhân sự tuyến đầu được đào tạo kỹ năng phân tích nguyên nhân gốc rễ và làm chủ công cụ kiểm soát chất lượng chuẩn quốc tế.
Sau 6 tháng theo dõi liên tục, hiệu suất vận hành toàn diện ghi nhận mức tăng trưởng bứt phá trên 35% so với giai đoạn trước khi cải tiến.
Chi phí ẩn phát sinh từ phế phẩm và làm lại giảm hơn 4.5 tỷ đồng mỗi năm, mang lại lợi ích kinh tế trực tiếp cho doanh nghiệp.
9. Bảng Chỉ Số Đo Lường Đối Chuẩn Quốc Tế Cho An toàn
Nhằm đảm bảo tính minh bạch và khả năng đo lường đối chuẩn, hệ thống 5 chỉ số hiệu năng trọng yếu (KPIs) được thiết lập chặt chẽ:
- Chỉ Số Năng Suất Sơ Cấp (First Pass Yield): Đảm bảo tỷ lệ chất lượng đạt ngay lần đầu ≥ 98.5% xuyên suốt toàn bộ chu kỳ.
- Thời Gian Chu Kỳ Quy Trình (Cycle Time): Rút ngắn thời gian đáp ứng yêu cầu xuống dưới 45% so với mức trung bình ngành.
- Tỷ Lệ Tuân Thủ Tiêu Chuẩn (Compliance Rate): Duy trì tính kỷ luật và sự chuẩn hóa thao tác đạt ≥ 99% tại mọi trạm làm việc.
- Hiệu Quả Sử Dụng Tài Nguyên (Resource Efficiency): Giảm thiểu tối đa lãng phí nguyên nhiên vật liệu và năng lượng tiêu hao.
- Mức Độ Hài Lòng Khách Hàng (Customer Satisfaction – CSAT): Điểm số phản hồi tích cực từ đối tác thương mại đạt trên 95%.
10. Lộ Trình Triển Khai Thực Chiến & Tiêu Chuẩn Hóa Cùng Chuyên Gia CiCC
Việc làm chủ kỹ năng An toàn là vũ khí chiến lược giúp các nhà quản lý kiến tạo lợi thế cạnh tranh dài hạn trên thị trường toàn cầu.
Mỗi bước đi trong lộ trình chuyển đổi đều cần sự cam kết đồng lòng của ban lãnh đạo và tinh thần chủ động sáng tạo của đội ngũ nhân viên.
Để tìm hiểu thêm về các chương trình cải tiến năng suất chất lượng,
quý doanh nghiệp có thể tham khảo thêm tại chuyên mục cải tiến CiCC và nguồn tài liệu quốc tế ASQ Quality Resources.
Viện CiCC cam kết đồng hành cùng các doanh nghiệp Việt Nam trong hành trình chinh phục các nấc thang năng suất và chất lượng bền vững.
Chúng tôi luôn sẵn sàng hỗ trợ tư vấn chuyên sâu, khảo sát hiện trường và chuyển giao toàn diện các giải pháp cải tiến tiên tiến nhất.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Khóa học và giải pháp An toàn đóng vai trò cốt lõi trong việc chuẩn hóa thao tác và kiểm soát chất lượng.
Kho công cụ tự động hóa, 6S Audit QR, bảo trì CMMS, quản trị kho và tối ưu vận hành sẵn sàng dùng ngay.
Tra cứu bản chất học thuật, mô hình RAG, Multi-Agent, Semantic Search, Fine-tuning, LLMOps chuẩn quốc tế.
Đào tạo cấp chứng chỉ Yellow/Green/Black Belt, AI Champion, Master Kaizen, TPM 2026 với chuyên gia hơn 20 năm kinh nghiệm.
Đồng hành tối ưu hóa 25% – 40% chi phí vận hành, xây dựng kiến trúc AI Agent và chuyển giao SOP bài bản cho nhà máy.